


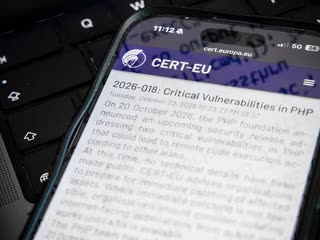
Ce qu'il faut savoir
- Deux vulnérabilités critiques dans PHP ont entraîné la mise en maintenance préventive de nombreux sites, dont des services publics en France, aux Pays-Bas et en Finlande.
- PHP est utilisé par près de 70 % des sites web dans le monde.
- Un correctif a été publié le 21 octobre 2026 ; la vulnérabilité a été notée 9,2 sur 10.
- Les versions 5 à 8 de PHP seraient concernées, sans que l'étendue exacte de l'exposition soit encore établie.
- Des premières tentatives d'exploitation ont été signalées par le directeur technique de Cloudflare.
Deux vulnérabilités critiques affectant le langage de programmation PHP, utilisé par près de 70 % des sites web dans le monde, ont conduit à la mise en maintenance préventive de nombreuses plateformes, notamment des services publics en France, aux Pays-Bas et en Finlande, le mercredi 21 octobre 2026. En France, les sites des préfectures, de la Direction générale des finances publiques, de la Préfecture de police et de Météo-France figuraient parmi les services touchés. Le ministère de l'Intérieur a confirmé avoir procédé à une mise en maintenance préventive de l'ensemble de ses sites exposés, à la demande de l'Agence nationale de la sécurité des systèmes d'information (ANSSI). Aux Pays-Bas, les sites du Parlement et de l'agence nationale de cybersécurité ont également été mis hors ligne, et en Finlande, l'administration centrale a suspendu l'accès à ses plateformes. Aux États-Unis, la National Security Agency (NSA) a recommandé une mise à jour immédiate des sites concernés.
Les développeurs de PHP ont annoncé mardi soir avoir identifié ces deux failles, puis publié un correctif le mercredi 21 octobre, exhortant les utilisateurs à « effectuer la mise à jour dès qu'elle sera disponible ». La vulnérabilité a été notée 9,2 sur 10 par PHP. Selon les informations communiquées, le risque toucherait potentiellement les versions de PHP depuis la version 5, sans que les développeurs aient encore établi précisément quelles versions sont effectivement vulnérables. Dane Knecht, directeur technique de Cloudflare, a indiqué sur le réseau social X que ses équipes constataient les premières tentatives d'exploitation et adaptaient leurs protections, tout en soulignant que ces mesures restaient provisoires. L'entreprise de cybersécurité Huntress a précisé que « PHP est omniprésent. Il fait discrètement fonctionner les sites Wordpress, Drupal, Joomla et Magento, les plateformes d'hébergement mutualisé, les panneaux de contrôle et une multitude de logiciels qui ne mentionnent même pas qu'ils utilisent PHP en arrière-plan. »